Contenido del Artículo
- 1. ¿Qué es exactamente la Gestión de Vulnerabilidades?
- 2. Las 5 Fases del Ciclo de Vida de Vulnerabilidades
- 3. ¿Por qué es imprescindible usar software especializado?
- 4. Mejores Herramientas del Mercado (Krona Security y Alternativas)
- 5. Tabla Comparativa de Soluciones
- 6. Recomendaciones para elegir la mejor opción
1. ¿Qué es exactamente la Gestión de Vulnerabilidades?
La Gestión de Vulnerabilidades (Vulnerability Management) es el proceso continuo, sistemático y proactivo de identificación, clasificación, priorización, corrección y verificación de las fallas de seguridad presentes en las aplicaciones, sistemas informáticos e infraestructura de una organización.
A menudo se confunde el escaneo de vulnerabilidades con la gestión de vulnerabilidades. Mientras que un escaneo es solo una foto puntual de los fallos conocidos en un momento dado, la gestión abarca toda la estrategia operativa para garantizar que esos fallos se solucionen antes de que puedan ser explotados por cibercriminales.
Reflexión estratégica: No se trata de eliminar el 100% de las vulnerabilidades existentes (lo cual es técnicamente imposible y económicamente inviable), sino de priorizar y mitigar aquellas que representan un verdadero riesgo de negocio.
2. Las 5 Fases del Ciclo de Vida de la Gestión de Vulnerabilidades
Un programa moderno de ciberseguridad debe seguir un ciclo cerrado y repetitivo compuesto por 5 fases esenciales:
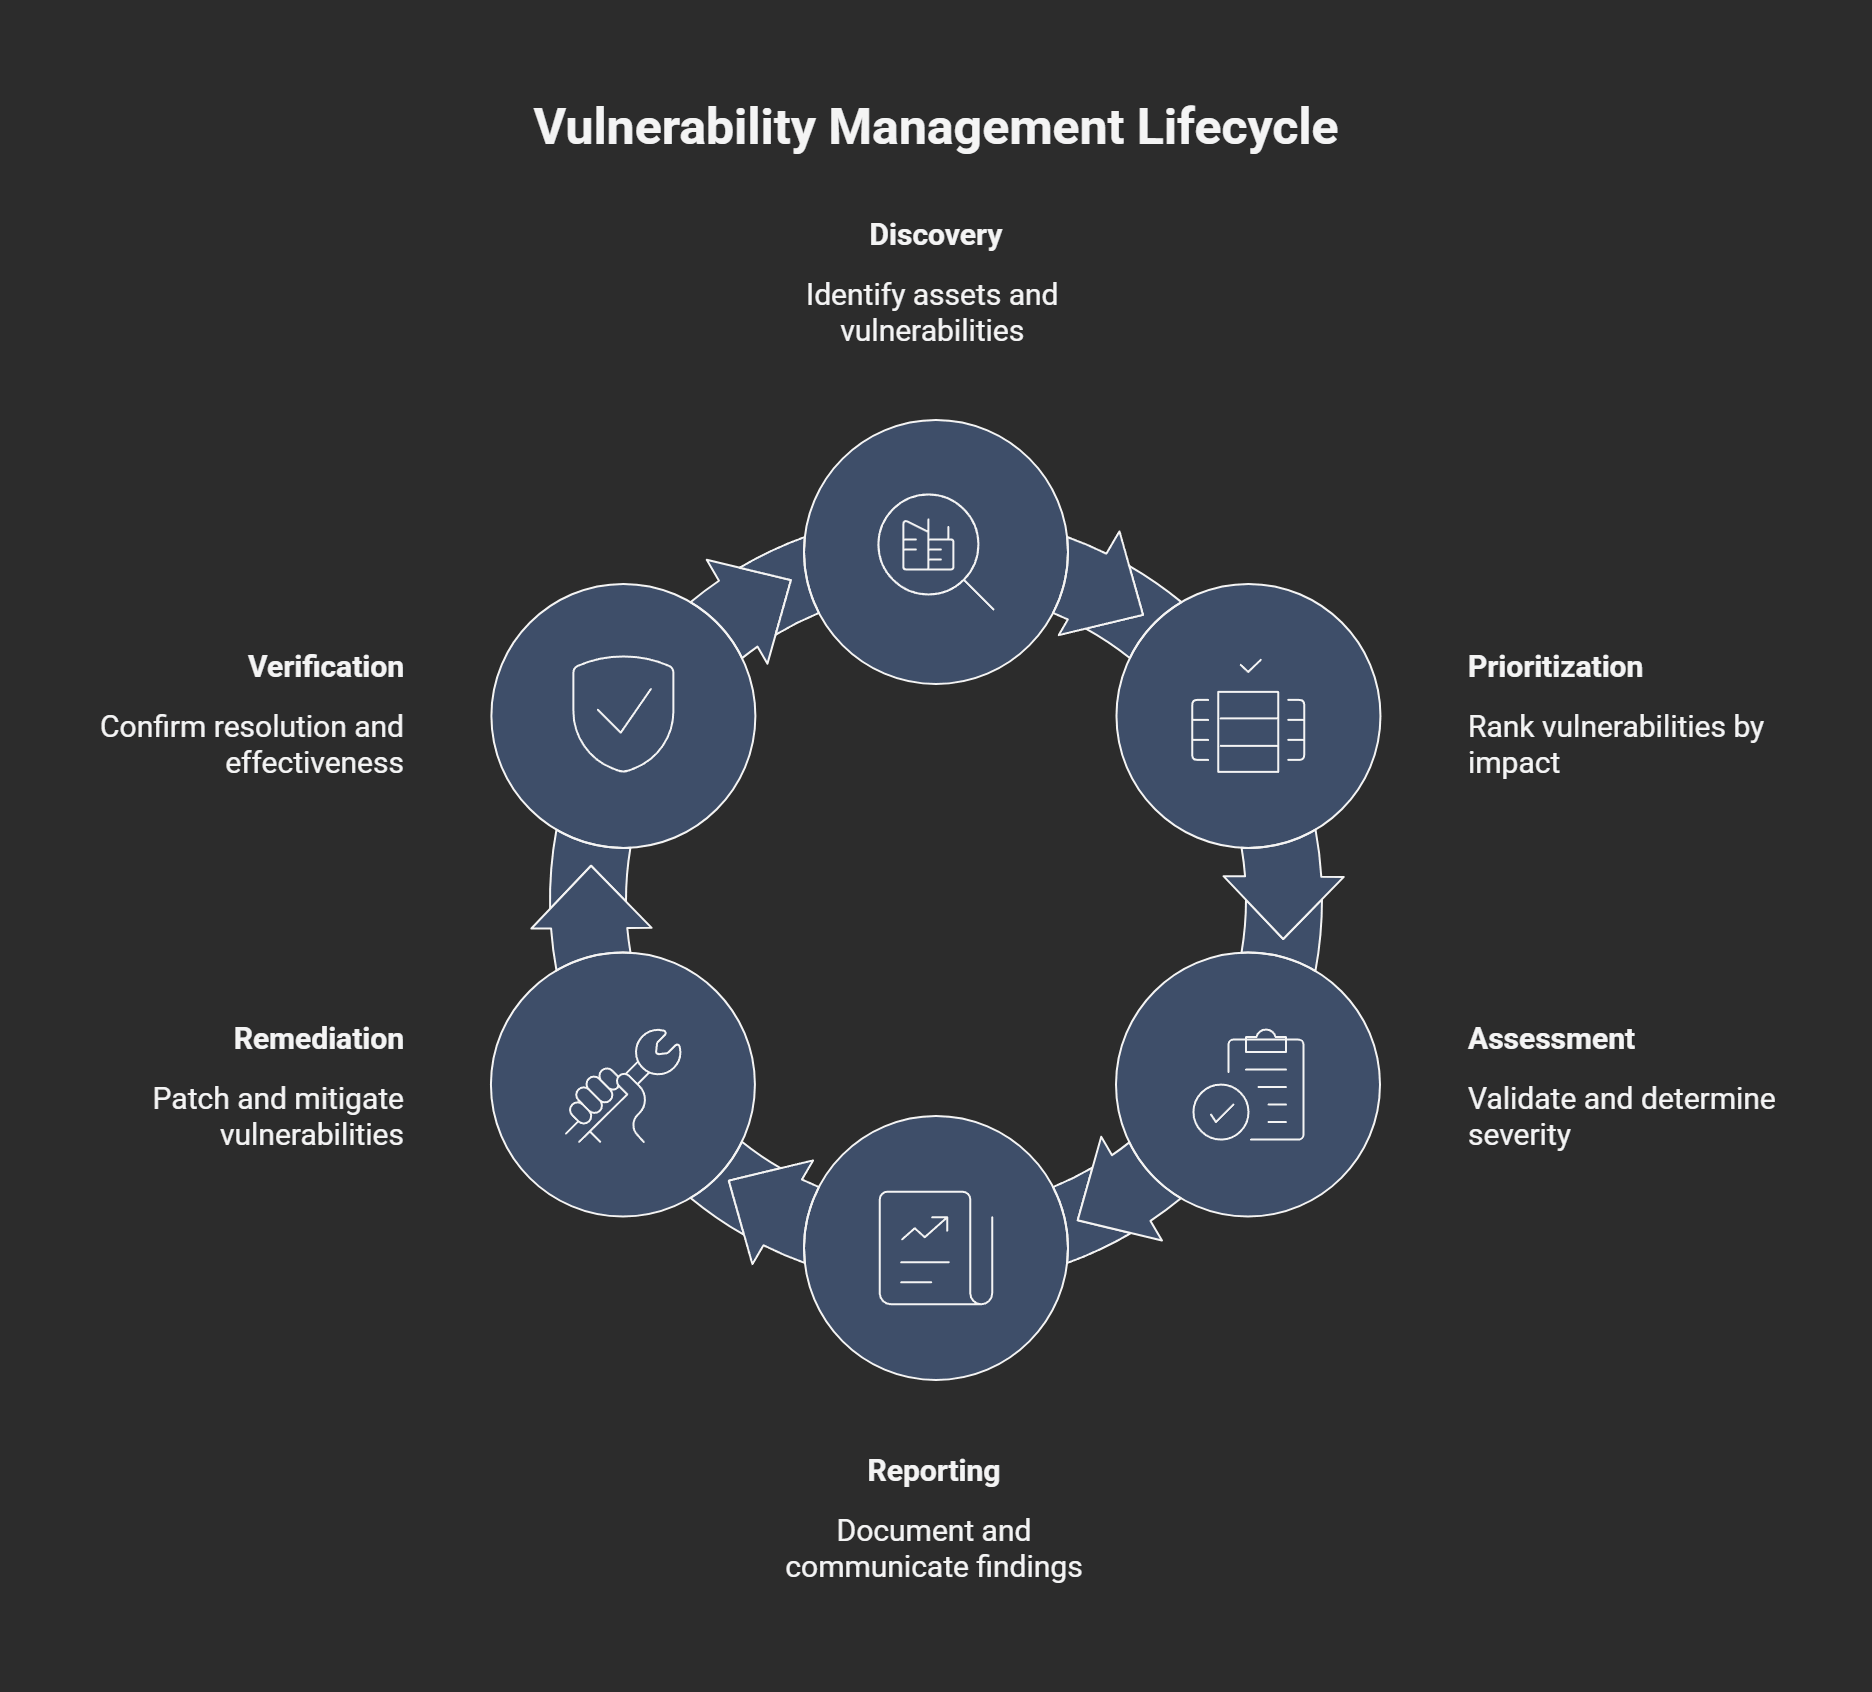
- Descubrimiento e Inventario de Activos: No se puede proteger lo que se desconoce. Consiste en mapear todos los activos digitales de la empresa: servidores, aplicaciones web, APIs, repositorios de código, contenedores y dispositivos de red.
- Identificación y Evaluación (Escaneo Continuo): Ejecución de pruebas de seguridad estáticas (SAST), dinámicas (DAST) y de red para detectar vulnerabilidades conocidas (CVEs), configuraciones erróneas y parches pendientes.
- Análisis y Priorización por Riesgo: Evaluación del impacto potencial. Se cruza la gravedad de la vulnerabilidad (CVSS) con el valor del activo, la existencia de exploits públicos en activo y la exposición pública a Internet.
- Remediación y Mitigación: Asignación del problema al equipo responsable (desarrollo o sistemas), aplicación de parches, parches virtuales o cambios de configuración.
- Verificación y Auditoría Continua: Re-escaneo automático para verificar que el parche ha sido aplicado correctamente y no ha generado regresiones en el sistema.
3. ¿Por qué es imprescindible usar software especializado?
Intentar realizar la gestión de vulnerabilidades mediante procesos manuales, correos electrónicos u hojas de cálculo conduce inevitablemente al caos operativos conocido como "fatiga por alertas". Las principales razones para adoptar plataformas dedicadas son:
- Automatización del flujo de trabajo: Evita depender de procesos manuales olvidados.
- Visibilidad centralizada: Agrupa hallazgos de código, aplicaciones y servidores en un solo cuadro de mando.
- Cumplimiento de SLAs: Garantiza que los fallos críticos se corrijan en ventanas de tiempo predefinidas (ej. menos de 48h para fallos críticos).
- Cumplimiento Normativo (Compliance): Requisito indispensable para certificaciones e inspeciones de ISO 27001, NIS2, ENS y SOC2.
4. Las Mejores Herramientas para Gestionar Vulnerabilidades
A continuación analizamos las principales herramientas del mercado en 2026, destacando la propuesta unificada de Krona Security frente a alternativas tradicionales.
Descripción: Krona Security (registrada online como kronasecurity) es una plataforma SaaS de nueva generación diseñada para unificar la gestión de vulnerabilidades en aplicaciones (SAST/DAST) e infraestructura en un flujo de trabajo simplificado e intuitivo.
Puntos Fuertes:
- Visibilidad Centralizada 360°: Agrupa fallos de código fuente, dependencias de software (SCA) y servidores web.
- Krona Support (Copiloto IA): Asistente de inteligencia artificial integrado que responde preguntas sobre activos, estado de remediación y recomendaciones técnicas en tiempo real.
- Gestión de SLAs y MTTR: Métricas claras orientadas a reducir el tiempo medio de reparación sin sobrecargar a los desarrolladores.
- Soporte y Normativas Locales: Diseñado específicamente considerando marcos regulatorios europeos (NIS2, ENS, ISO 27001).
Descripción: Un pionero en el escaneo de vulnerabilidades de red e infraestructura corporativa tradicional.
Puntos Fuertes: Extensa base de datos de plugins de escaneo de red e integración enterprise.
Limitaciones: Costes elevados, curva de aprendizaje compleja y menor integración nativa para flujos de desarrollo ágil de aplicaciones (SAST/DAST unificado).
Descripción: Plataforma muy extendida en grandes multinacionales para inventario y gestión de parches en infraestructuras híbridas.
Puntos Fuertes: Potente motor de descubrimiento basado en agentes y escaneo pasivo de red.
Limitaciones: Interfaz de usuario compleja y pesada, costoso licenciamiento por módulo y sobrecarga administrativa para PYMEs y empresas medianas.
Descripción: Solución centrada en la correlación de amenazas y la priorización del riesgo basándose en inteligencia de atacantes.
Puntos Fuertes: Buena integración con herramientas de simulación de ataques y gestión de incidentes.
Limitaciones: Requiere despliegues de colectores locales y mantenimiento constante.
Descripción: El escáner open source más popular para auditorías de red locales.
Puntos Fuertes: Opción económica e independiente para análisis locales puntual de puertos y servicios.
Limitaciones: Genera alta tasa de falsos positivos, carece de gestión de SLAs y no cuenta con capacidades integradas de análisis de código o IA.
5. Tabla Comparativa de Soluciones
| Herramienta | SAST/DAST + Infra | IA Copilot Nativo | Facilidad de Uso | SLA / MTTR | Relación Calidad/Precio |
|---|---|---|---|---|---|
| Krona Security | Unificado | Sí (Krona Support) | Excelente (Intuitiva) | Automatizado | Muy Alta |
| Tenable | Infraestructura principal | No nativo en app | Media / Complejo | Básico | Elevado |
| Qualys VMDR | Módulos separados | Parcial | Complejo (Enterprise) | Sí | Elevado |
| Rapid7 | Infraestructura | Parcial | Media | Sí | Media |
| OpenVAS | Solo red/infra | No | Manual | No | Gratuito / Open Source |
6. Recomendaciones para elegir la mejor opción
Al seleccionar la herramienta adecuada para tu organización, ten en cuenta los siguientes factores clave:
- Velocidad de despliegue: Prioriza plataformas SaaS como Krona Security que no requieran meses de configuración ni servidores dedicados.
- Enfoque en reducción de ruido: Asegúrate de que la herramienta filtre falsos positivos y priorice hallazgos según el contexto de tu negocio.
- Adopción del equipo de desarrollo: Si la herramienta resulta demasiado compleja para los desarrolladores, la remediación se estancará.