Una única plataforma integrada que cubre todo el ciclo de vida de la vulnerabilidad mediante análisis dinámico (DAST), estático (SAST) y de composición de dependencias (SCA).
Dashboard centralizado con triaje inteligente, gestión de SLAs y conexión con tu IDE.
Nuestro escáner dinámico simula ataques sobre tus aplicaciones web y APIs en tiempo de ejecución. Identifica fallos críticos que solo se manifiestan cuando el sistema está operativo.
Identificación automática de Inyección SQL, XSS reflejado/almacenado, Path Traversal y fallos de autenticación.
Verificación técnica de CSP, HSTS, CORS y atributos de seguridad en cookies de sesión.
Evaluación de respuestas HTTP anómalas e inyección de cargas maliciosas en servicios RESTful.
Impulsado por el motor Opengrep. Analiza tu repositorio de código en busca de patrones inseguros antes de que lleguen a producción con integración total en tu IDE y pipelines de CI/CD.
Alertas sobre el uso de funciones vulnerables, falta de desinfección de entradas y desbordamientos.
Evita que tokens de AWS, llaves privadas o credenciales de base de datos se filtren en tus commits.
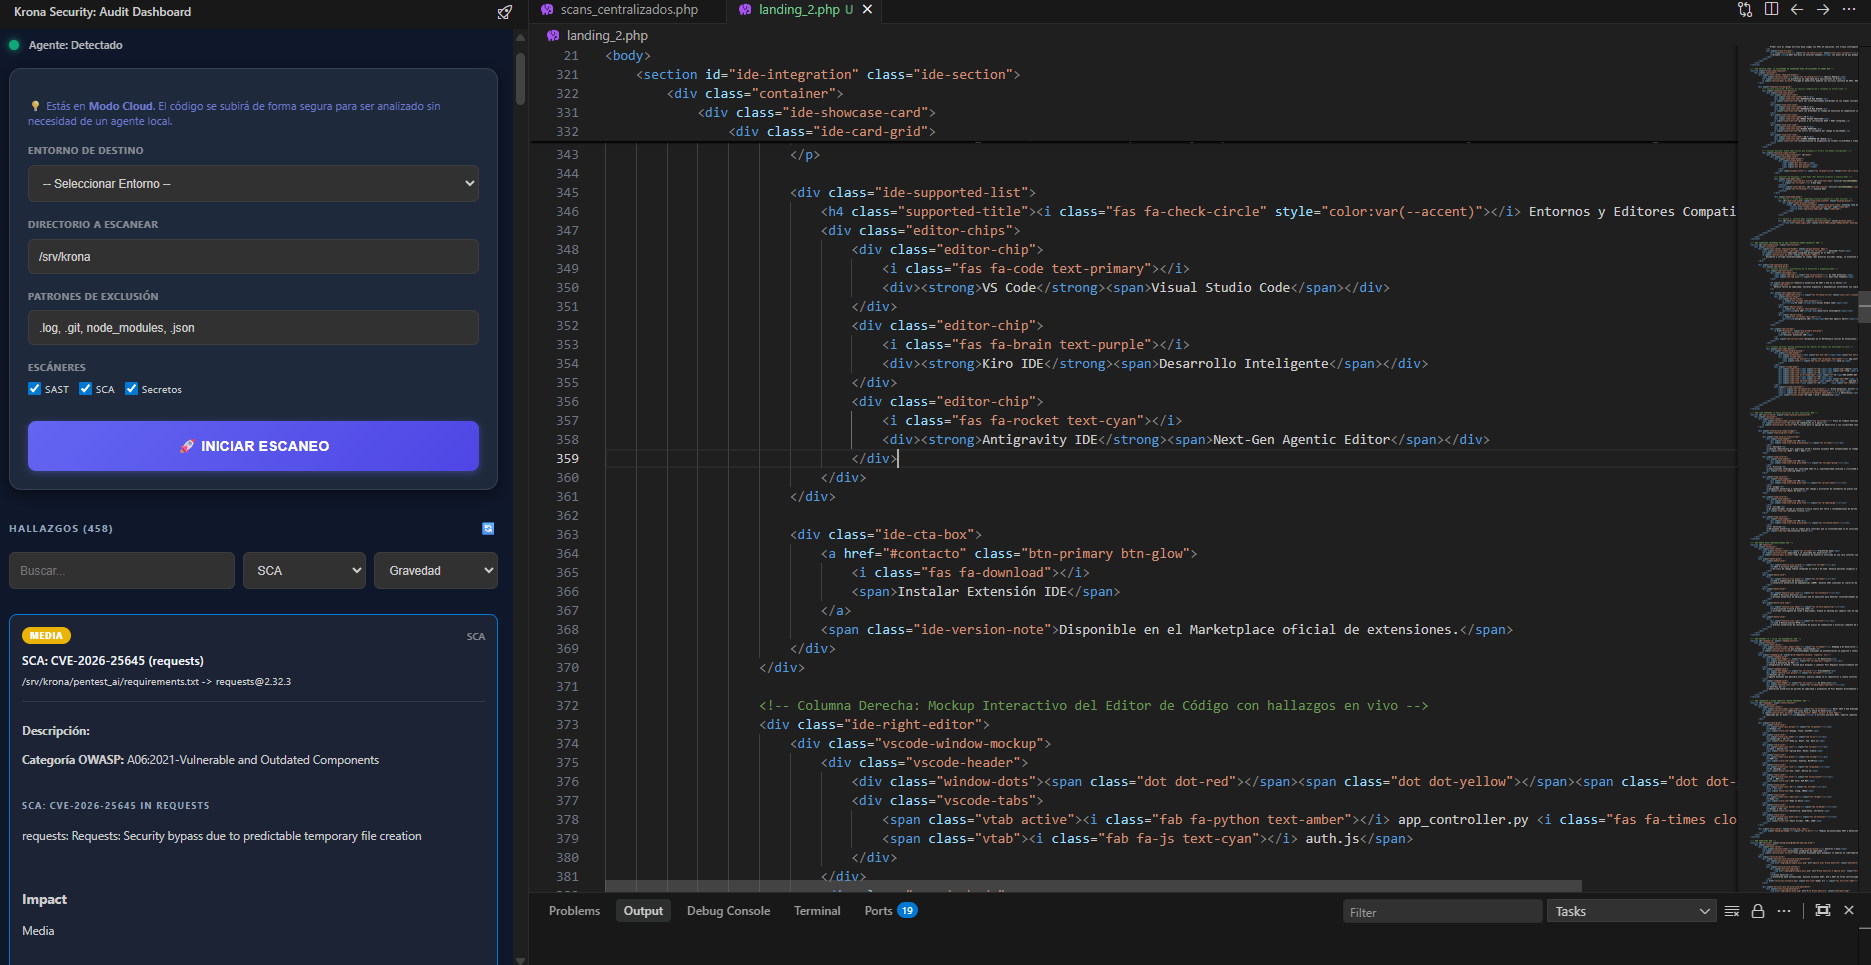
Visualización de vulnerabilidades directamente en el editor con propuestas de corrección automática.
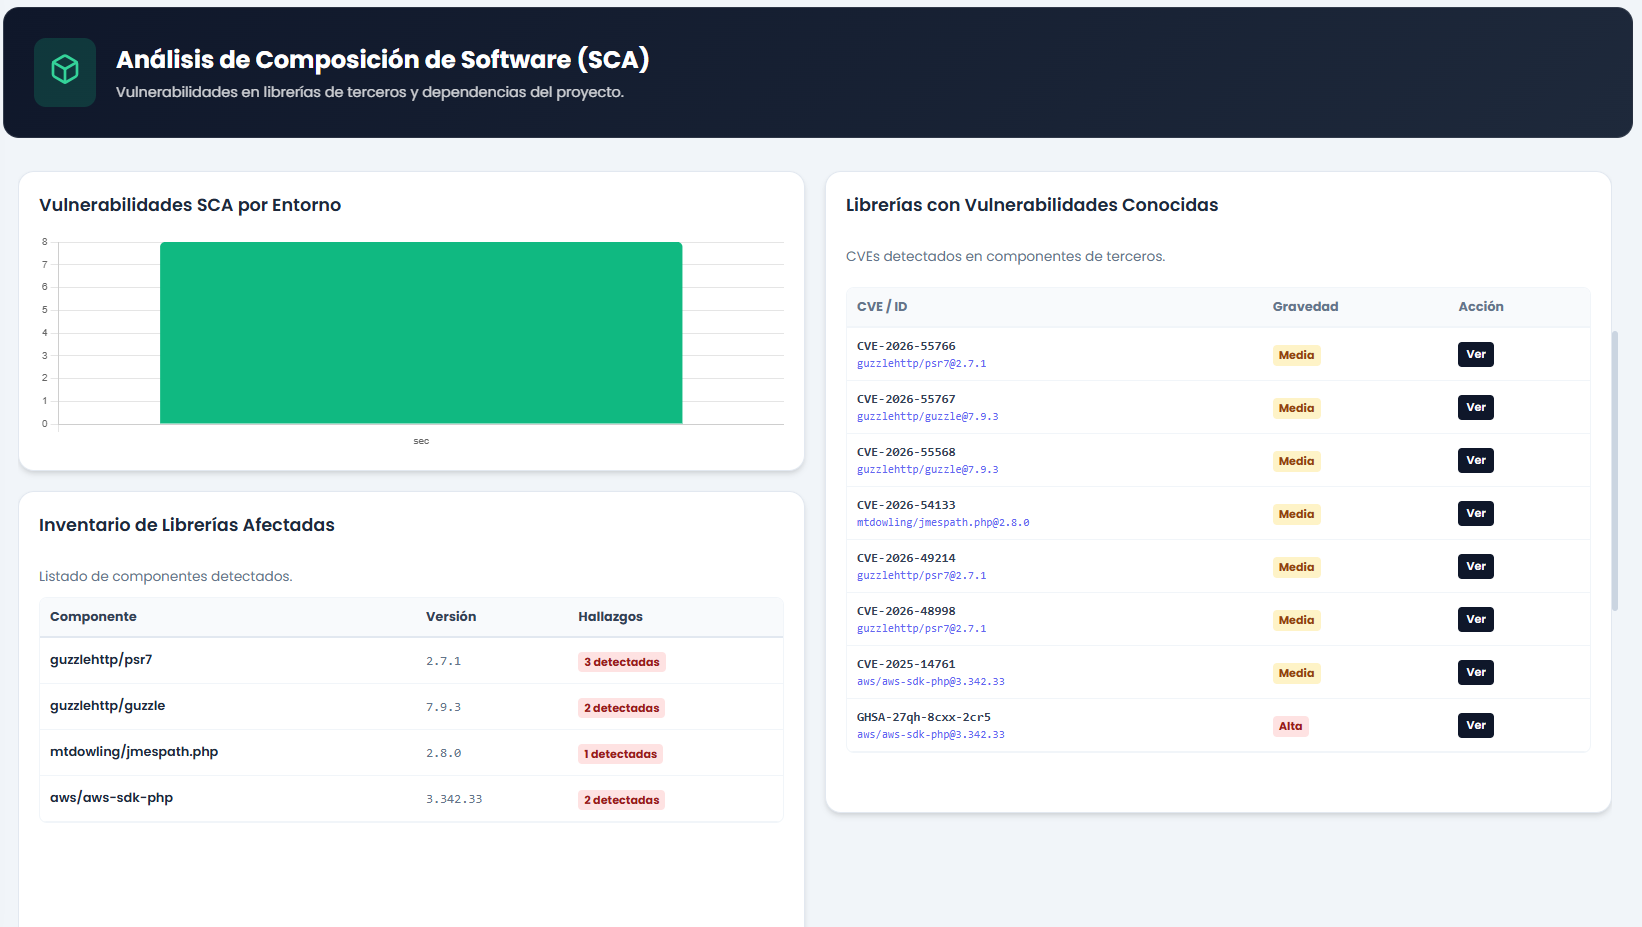
El 80% de una aplicación moderna son paquetes open source. Nuestro motor de SCA verifica automáticamente que tus librerías de terceros no introduzcan CVEs conocidos en producción.
Generación continua del listado completo de paquetes, versiones y mapa de dependencias del proyecto.
Control legal de licencias restrictivas (GPL, AGPL) para evitar conflictos de propiedad intelectual.
Krona indica la versión parcheada mínima a la que debes actualizar sin romper tu código.
Toda la información táctica de tus activos en una sola interfaz limpia y potente.
Visualiza en un solo panel los hallazgos de SAST, SCA y DAST segregados por proyectos y entornos.
Descarte inteligente de duplicados y ordenación del backlog por impacto real de negocio.
Contadores de plazos límite de remediación y métricas de tiempo medio de resolución.
Descubre fallos de seguridad y vulnerabilidades de dependencias directamente en tu IDE antes de realizar cualquier commit al repositorio.